
সরকারি-বেসরকারি বিভিন্ন প্রতিষ্ঠানের আর্থিক লেনদেনসহ গুরুত্বপূর্ণ তথ্য চুরিতে বিশ্বে প্রতিদিন গড়ে ২০০ সাইবার হামলা হয়। বাংলাদেশসহ সব দেশেই তাই সাইবার নিরাপত্তা নিশ্চিত করতে খরচ ও বরাদ্দ প্রতিবছর বাড়ছে। এর পাশাপাশি কী কারণে এই নিরাপত্তা ভেঙে যাচ্ছে, সেটি খুঁজে বের করার ওপর গুরুত্ব দিয়েছেন এ খাতের আন্তর্জাতিক বিশেষজ্ঞরা।
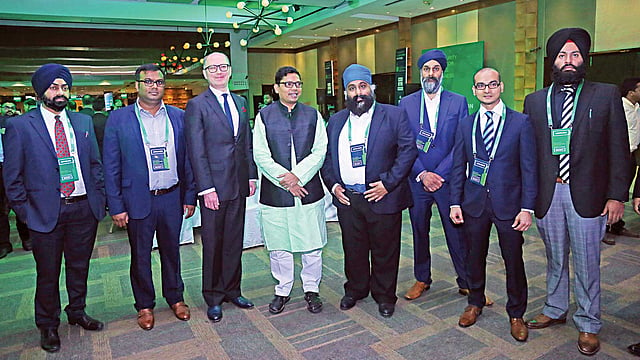
সাইবার নিরাপত্তা সচেতনতা তৈরিতে গতকাল শনিবার আয়োজিত দিনব্যাপী ‘বাংলাদেশ ইনফরমেশন সিকিউরিটি এক্সিবিশন অ্যান্ড কনফারেন্স (বিআইএসইসি) বা বাইসেক’ সম্মেলনে এসব পরামর্শ তুলে ধরা হয়। আন্তর্জাতিক খ্যাতিসম্পন্ন তথ্যপ্রযুক্তি বা আইটি নিরাপত্তা-সংক্রান্ত বিশেষজ্ঞ ও উপদেষ্টাদের সঙ্গে জ্ঞান ও ধারণা বিনিময়ের মাধ্যমে দেশে এ বিষয়ে সচেতনতা বৃদ্ধি, বিভিন্ন সমস্যার সমাধান ও ঝুঁকি ব্যবস্থাপনার সক্ষমতা অর্জনের উপায় খুঁজে বের করতে এই সম্মেলনের আয়োজন করা হয়। রাজধানীর রেডিসন ব্লু হোটেলে এ সম্মেলন অনুষ্ঠিত হয়। সম্মেলনে দেশের আর্থিক খাতের সাইবার নিরাপত্তার বিষয়ে কয়েকটি প্রবন্ধ ও প্যানেল আলোচনার আয়োজন করা হয়।
সরকারের তথ্য ও যোগাযোগপ্রযুক্তি (আইসিটি) বিভাগ, অ্যাকসেস টু ইনফরমেশন (এটুআই) ও সফটওয়্যার খাতের জাতীয় সংগঠন বেসিস, তথ্যপ্রযুক্তি সেবাদাতা প্রতিষ্ঠান শিওরনেক্সট ও স্পাইডার ডিজিটাল ইনোভেশন সম্মেলনটির আয়োজন করে। তথ্য ও যোগাযোগপ্রযুক্তি প্রতিমন্ত্রী জুনাইদ আহ্মেদ প্রধান অতিথি হিসেবে সম্মেলনের উদ্বোধন করেন। বিশেষ অতিথি ছিলেন বাংলাদেশ ব্যাংকের ডেপুটি গভর্নর আবু হেনা মো. রাজী হাসান।
সম্মেলনে ভিডিও কনফারেন্সের মাধ্যমে প্রবন্ধ উপস্থাপনায় বহুজাতিক প্রযুক্তি প্রতিষ্ঠান আইবিএমের প্রধান তথ্য নিরাপত্তা কর্মকর্তা ডেভিড অ্যালেন ক্যাস বলেন, বিশ্বে আর্থিক খাতের প্রতিষ্ঠানগুলো তাদের মোট আইটি বাজেটের গড়ে ৮ থেকে ১০ শতাংশ নিরাপত্তার পেছনে খরচ করে। আর্থিক খাতের বাইরের প্রতিষ্ঠানগুলোর ক্ষেত্রে এ হার ২ থেকে ৩ শতাংশ। সাইবার নিরাপত্তা নিশ্চিতে শুধু অর্থ খরচ করাই গুরুত্বপূর্ণ নয়, কীভাবে নিরাপত্তাব্যবস্থা ভেঙে ফেলা হচ্ছে, সেটি চিহ্নিত করা এবং সে অনুযায়ী ব্যবস্থা নেওয়াও সমান গুরুত্বপূর্ণ।
বহুজাতিক আইটি ফার্ম আর্নস্ট অ্যান্ড ইয়াংয়ের প্রধান তথ্য নিরাপত্তা কর্মকর্তা ও সিওরনেক্সটের উপদেষ্টা ফাহাদ কবির তাঁর প্রবন্ধে বিশ্বজুড়ে সাইবার হামলার ধরন, হামলাকারীদের পরিচয়, সাইবার হামলা প্রতিরোধে করণীয় সম্পর্কে বিভিন্ন দিক তুলে ধরেন। তিনি বলেন, ২০১১ সালে সাইবার হামলার কারণে সারা বিশ্বে আর্থিক ক্ষতির পরিমাণ ছিল ১ কোটি ডলার, ২০১৪ সালে তা বৃদ্ধি পেয়ে ১০০ কোটি ডলার হয়েছে। এ হিসাব থেকেই আর্থিক খাতের সাইবার ঝুঁকির মাত্রা বোঝা যায়। তিনি আরও বলেন, বাংলাদেশের মতো উন্নয়নশীল দেশগুলোর বড় সমস্যা হলো এখানে অনেক প্রতিষ্ঠানই জানে না যে তারা কীভাবে সাইবার হামলার শিকার হচ্ছে। সমস্যার সমাধান করতে সবার আগে জানা দরকার হামলার বিষয়টি।
বহুজাতিক সাইবার নিরাপত্তা ও প্রযুক্তিভিত্তিক অ্যান্টিভাইরাস প্রস্তুতকারক প্রতিষ্ঠান ক্যাসপারস্কি ল্যাবের মুখ্য নিরাপত্তা বিশ্লেষক সের্গেই গোলোভানভ বলেন, সার বিশ্বে এখন পর্যন্ত পাঁচ ধরনের সাইবার হামলাকারী গ্রুপের সন্ধান পাওয়া গেছে। এই হ্যাকার গোষ্ঠীগুলো হলো কারবানাক, ল্যাজারাস, মেটাল, জিসিম্যান ও স্কিমার। তিনি বলেন, এসব হ্যাকার গোষ্ঠীর মধ্যে সবচেয়ে ক্ষতিকর হলো কারবানাক ও ল্যাজারাস। এরা মূলত ম্যালওয়্যার ছড়িয়ে একটি প্রতিষ্ঠানের সাইবার নিরাপত্তা ব্যবস্থাপনা ভেঙে গুরুত্বপূর্ণ তথ্য চুরি করে। এরপর সেই সব তথ্য কাজে লাগিয়ে অর্থ চুরির কাজ করে। এখন পর্যন্ত এ দুটি হ্যাকার গোষ্ঠীই হ্যাকিংয়ের মাধ্যমে ১০০ কোটি ডলারের বেশি অর্থ চুরি করতে পেরেছে।
পুরো সম্মেলনের সঞ্চালকের দায়িত্বে থাকা ভারতীয় প্রতিষ্ঠান সাইবার ম্যানেজমেন্ট অ্যালায়েন্সের প্রতিষ্ঠাতা অমর সিং বলেন, সাইবার আক্রমণ এমন একটি বিষয়, যেখানে বিশ্বের কোনো প্রতিষ্ঠানই নিশ্চিত করে বলতে পারে না তারা ওই আক্রমণের শিকার হবে না। এ ধরনের আক্রমণের সঙ্গে কারা জড়িত, সেটি নিশ্চিত করাও অনেক সময় সম্ভব হয় না। সাইবার হামলা রোধে সবার আগে দরকার সচেতনতা। যেকোনো সময় এ ধরনের ঘটনা যেকোনো প্রতিষ্ঠানে ঘটতে পারে। সে ক্ষেত্রে কেন ঘটেছে তার চেয়ে বেশি জরুরি হামলার কারণ খুঁজে বের করে প্রয়োজনীয় ব্যবস্থা নেওয়া।
উদ্বোধনী অনুষ্ঠানে প্রতিমন্ত্রী জুনাইদ আহ্মেদ বলেন, সাইবার নিরাপত্তাবিষয়ক এই আন্তর্জাতিক সম্মেলন ডিজিটাল বাংলাদেশ গড়ার পদক্ষেপকে আরও এক ধাপ এগিয়ে নেবে। এ সম্মেলনের অর্জিত জ্ঞান সাইবার ও ডিজিটাল নিরাপত্তার সক্ষমতা অর্জনেও সহায়ক হবে।
বিকেলের প্যানেল আলোচনায় তথ্য ও যোগাযোগপ্রযুক্তি সচিব শ্যামসুন্দর শিকদার বলেন, আইসিটি বিভাগের উদ্যোগে দেশে একটি পরিপূর্ণ ফরেনসিক ল্যাব চালুর উদ্যোগ নেওয়া হয়েছে। সাইবার নিরাপত্তার জন্য নতুন একটি আইনও হচ্ছে।
প্যানেল আলোচনায় ডাচ্-বাংলা ব্যাংকের ডিএমডি আবুল কাশেম শিরিন বলেন, কিছু কিছু ব্যাংক সাইবার আক্রমণের শিকার হলেও সেসব তথ্য প্রকাশ করা হয় না। এ কারণে সবাই একধরনের অন্ধকারের মধ্যে থাকে। যদি সাইবার আক্রমণের তথ্যগুলো যথাযথভাবে প্রকাশ করা হতো, তাহলে প্রতিরোধের ব্যবস্থা গ্রহণে অন্যরাও সতর্ক হওয়ার সুযোগ পেত।
এবি ব্যাংকের তথ্যপ্রযুক্তি ও ই-বাণিজ্য বিভাগের প্রধান রিয়াজুল ইসলাম বলেন, ব্যাংক খাতের সাইবার আক্রমণের ঘটনা প্রতিরোধে কেন্দ্রীয় ব্যাংকের দিক থেকে সুনির্দিষ্ট গাইডলাইন তৈরি করা দরকার, যাতে কোনো ব্যাংক ও ব্যাংক-বহির্ভূত আর্থিক প্রতিষ্ঠান এ ধরনের আক্রমণের শিকার হলে তাৎক্ষণিকভাবে তা কেন্দ্রীয় ব্যাংককে অবহিত করার বিষয়টি নিশ্চিত করা হবে।