
'দ্য মাস্ক' রহস্য উন্মোচন
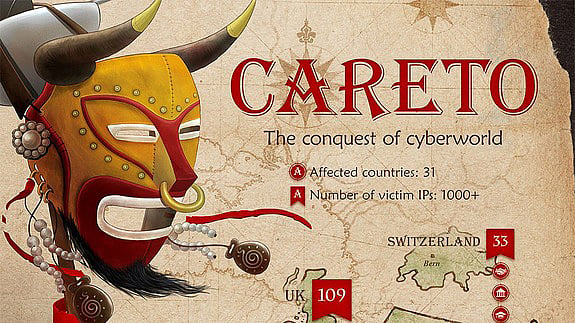
বিশ্বের ৩১টি দেশের ওপর সাত বছর ধরে গোপনে গোয়েন্দাগিরি করছিল ‘দ্য মাস্ক’। সাইবার দুনিয়ায় গোপনে গোয়েন্দাগিরি, আক্রমণ চালানো এ কর্মসূচীটিকে সম্প্রতি খুঁজে বের করেছে সাইবার নিরাপত্তা পণ্য নির্মাতা প্রতিষ্ঠান ক্যাসপারস্কি ল্যাব। বার্তা সংস্থা রয়টার্সের এক প্রতিবেদনে এ তথ্য জানানো হয়েছে।
ক্যাসপারস্কির গবেষকেরা দাবি করেছেন, মাস্ক নামের এই ম্যালওয়্যার নেটওয়ার্ক খুঁজে বের করতে দীর্ঘদিন ধরেই কাজ করছিলেন তাঁরা। তাঁদের দাবি, ‘দ্য মাস্ক’ নামের এই গোপন সাইবার গোয়েন্দা কর্মসূচী স্প্যানিশ-ভাষাভাষী একটি দেশ থেকে প্রথম শুরু করা হয়েছিল। তবে কোন দেশের সরকার এ কর্মসূচী গ্রহণ করেছিল তার নাম প্রকাশ করেনি ক্যাসপারস্কি।
ক্যাসপারস্কি জানিয়েছে, ২০০৭ সাল থেকে শুরু হওয়া এই গোপন কর্মসূচীর মাধ্যমে ৩৮০টিরও বেশি লক্ষে আক্রমণ চালানো হয়। শনাক্ত হওয়ার পর গত সপ্তাহে দ্য মাস্ক কর্মসূচী বন্ধ হয়ে গেছে।
দ্য মাস্ক ব্যবহার করে মরোক্কো, ব্রাজিল, যুক্তরাজ্য, ফ্রান্স, স্পেন প্রভৃতি দেশের সরকারি সংস্থা, শক্তি উত্পাদনকারী প্রতিষ্ঠান সহ গুরুত্বপূর্ণ ক্ষেত্রগুলোর ওপর নজরদারি করা হয়।
প্রসঙ্গত, গোপনে সাইবার জগতে হামলা করার ক্ষেত্রে যুক্তরাষ্ট্র, চীন, রাশিয়া, ইসরায়েলের কুখ্যাতি রয়েছে। ডকু, গাস, ফ্লেম, স্টাক্সনেট প্রভৃতি ম্যালওয়্যার আক্রমণের পেছনে এই দেশগুলোর হাত আছে বলেও ধারণা করা হয়।
ক্যাসপারস্কি ল্যাবের বিশেষজ্ঞরা দাবি করেছেন, দ্য মাস্কের উন্মোচন হওয়ার ঘটনা প্রমাণ করে যে বিশ্বের অনেক দেশই ইন্টারনেটে গোয়েন্দাগিরির পথ বেছে নিয়েছে।
ক্যাসপারস্কি কর্তৃপক্ষ জানিয়েছে, দ্য মাস্ক শুধু সরকারি সংস্থাগুলোতেই আক্রমণ করেনি, ক্যাসপারস্কির ওপরও আক্রমণ করেছিল। আর তাই নিজেদের প্রতিরোধ করতেই মাস্কের রহস্য উন্মোচনে উঠে পড়ে লেগেছিল প্রতিষ্ঠানটি।
ক্যাসপারস্কির গবেষকেরা জানিয়েছেন, বর্তমানে সাইবার জগতে এমন উন্নত প্রযুক্তি দক্ষ গ্রুপ রয়েছে এবং এমন দক্ষ ও উন্নত কর্মসূচী চলছে যার কথা আমরা অনেকেই জানি না। দ্য মাস্ক এরকম একটি কর্মসূচী।
ক্যাসপারস্কি গ্লোবাল রিসার্চ দলের পরিচালক কস্টিন রাইয়ু দাবি করেন, দ্য মাস্ক তেল, গ্যাসের প্রতিষ্ঠানগুলো ছাড়াও সরকারি বিভিন্ন প্রতিষ্ঠানে হামলা করে। এই হামলায় ব্যবহার করে বিশেষ ধরনের ম্যালওয়্যার যা আক্রান্ত কম্পিউটার ব্যবস্থা থেকে গোপন নথি, স্পর্শকাতর তথ্য, এনক্রিপশন চাবি চুরি করে এবং আক্রান্ত কম্পিউটারের পূর্ণ নিয়ন্ত্রণ নিতে পারে। উইন্ডোজ ও ম্যাক দুই সফটওয়্যারের পাশাপাশি মোবাইলের ক্ষেত্রে আইওএস ও অ্যান্ড্রয়েডেও আক্রমণ চালাতে সক্ষম ছিল মাস্ক।
অবশ্য, আইওএস ও ম্যাক নির্মাতা অ্যাপল, অ্যান্ড্রয়েড নির্মাতা গুগল ও উইন্ডোজ-নির্মাতা মাইক্রোসফট এ বিষয়ে কোনো মন্তব্য করতে রাজি হয়নি।
ক্যাসপারস্কি জানিয়েছে, গত কয়েকদিন ধরে তারা অ্যাপলের সঙ্গে যৌথভাবে কিছু ম্যালওয়্যার ছড়ানোর ওয়েবসাইট বন্ধ করতে কাজ চালিয়ে যাচ্ছে।
রাশিয়ার মস্কোভিত্তিক ক্যাসপারস্কি ল্যাব দাবি করেছে, মাস্ক ছড়াতে অ্যাডোবি সিস্টেমসের ফ্ল্যাশ প্লেয়ার ব্যবহার করা হয়। এদিকে অ্যাডোবি কর্তৃপক্ষ জানিয়েছে, অ্যাডোবির ফ্ল্যাশ প্লেয়ারের নিরাপত্তা ত্রুটি ব্যবহার করে ম্যালওয়্যারটি ছড়ানোর কথা বলা হলেও ২০১২ সালেই এ ত্রুটি ঠিক করেছিল অ্যাডোবি।
ক্যাসপারস্কি ল্যাবের দাবি প্রসঙ্গে আরেক সাইবার নিরাপত্তা পণ্য নির্মাতা প্রতিষ্ঠান সিমানটেকের গবেষক লিয়াম ওমুরচো জানিয়েছেন. মাস্কের পেছনে কে রয়েছে তা উন্মোচন করা কঠিন। কোড লেখা দেখে মনে হয় তা দক্ষ কোনো পেশাদারের হাতে তৈরি। এটি সরকারি কোনো সফটওয়্যার হতে পারে আবার হতে পারে হতে পারে কোনো ব্যক্তিমালিকানাধীন প্রতিষ্ঠানের ব্যবসায়িক উদ্দেশ্যে তৈরি সাইবার অস্ত্র।